Pourquoi Microsoft arrête les SMS ?
Le code SMS a longtemps été une bonne protection, mais il ne suffit plus face aux pirates. Un faux e-mail ou un faux appel peut pousser un utilisateur à communiquer son code. Un fraudeur peut aussi faire transférer votre numéro de téléphone sur sa propre carte SIM. Microsoft considère donc que le SMS n’est plus une méthode de connexion sûre et fait des passkeys la nouvelle norme.
Une passkey, c’est quoi ?
C’est une clé numérique enregistrée sur votre téléphone ou votre ordinateur. Pour vous connecter, vous ne tapez plus de code : vous validez avec votre empreinte digitale, votre visage ou le code PIN de votre appareil, comme pour déverrouiller votre téléphone.
Elle a trois avantages :
- Plus rapide : plus besoin d’attendre un SMS ou de recopier un code.
- Plus sûre : une passkey ne fonctionne que sur le vrai site de Microsoft. Même si vous cliquez sur un faux lien, les pirates ne peuvent rien en faire.
- Rien à retenir : votre empreinte ou votre visage suffit.
Que va-t-il se passer concrètement ?
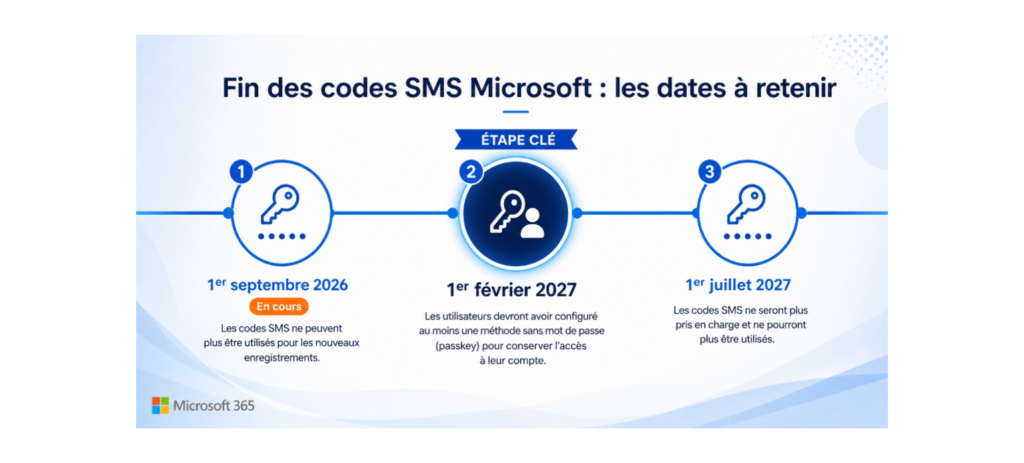
- Depuis le 1er septembre 2026, les passkeys sont la méthode de connexion par défaut. Vos collaborateurs voient peut-être déjà un message qui les invite à en créer une au moment de se connecter. Pour l’instant, ils peuvent encore remettre ça à plus tard.
- À partir du 1er février 2027, les codes SMS et les appels vocaux ne fonctionneront plus. Un utilisateur qui n’a que le SMS devra créer une passkey pour accéder à son compte, et il ne sera pas possible de refuser. Si personne n’a été prévenu, attendez-vous à des blocages et à beaucoup d’appels au support ce jour-là.
- Le 1er juillet 2027, le même changement s’appliquera aux administrateurs généraux et aux utilisateurs externes, qui bénéficient d’un délai supplémentaire.
Les entreprises qui doivent absolument conserver le SMS, par exemple pour une contrainte réglementaire, pourront passer par un opérateur tiers payant. Pour la grande majorité des organisations, la passkey reste la solution la plus simple et la plus sûre.
Comment s’y préparer ?
- Repérer qui utilise encore le SMS dans votre entreprise.
- Prévenir vos collaborateurs : expliquez-leur ce qui change et pourquoi.
- Accompagner la création des passkeys, sur l’application Microsoft Authenticator ou avec Windows Hello. Cela prend quelques minutes par personne.
- Prévoir les cas particuliers : les personnes sans smartphone professionnel, les postes partagés, les comptes administrateurs.
Questions fréquentes
Et si je n’ai pas de smartphone ?
Pas de souci. Vous pouvez utiliser votre ordinateur grâce à Windows Hello (reconnaissance faciale, empreinte ou code PIN), ou une clé de sécurité physique de type FIDO2 : une petite clé USB que l’on branche pour se connecter. Plusieurs solutions existent, votre service informatique vous aidera à choisir la plus adaptée.
Et si je change ou perds mon téléphone ?
En cas de perte, prévenez rapidement votre support informatique : il désactivera l’ancienne passkey et vous donnera un accès temporaire pour en créer une nouvelle. Si vous changez simplement de téléphone, créez votre nouvelle passkey avant de vous séparer de l’ancien. Conseil : enregistrez deux méthodes de connexion (par exemple votre téléphone et votre ordinateur) pour ne jamais vous retrouver bloqué.
Mes données biométriques (empreinte, visage) sont-elles envoyées à Microsoft ?
Non, jamais. Votre empreinte ou votre visage servent uniquement à déverrouiller votre propre appareil et ne le quittent jamais : ils restent stockés en local, de façon chiffrée. Microsoft ne reçoit ni ne voit ces données ; seule la confirmation que c’est bien « vous » est transmise.
Est-ce que ça va me prendre du temps ?
Très peu. La création d’une passkey ne prend que quelques minutes, le temps d’un court paramétrage sur votre téléphone ou votre ordinateur. Aucun changement matériel n’est nécessaire dans la majorité des cas.
Que se passe-t-il si je ne fais rien avant février 2027 ?
Si le SMS est votre seule méthode de connexion, Microsoft vous demandera obligatoirement de créer une passkey au moment de vous connecter pour accéder à votre compte. Si vous n’êtes pas préparé à cette étape, vous risquez de ne pas pouvoir vous connecter immédiatement. Mieux vaut anticiper pour éviter tout blocage.
Nous vous accompagnons
La fin des SMS est une bonne occasion de renforcer la sécurité de votre entreprise, à condition de s’y prendre à l’avance. Nous pouvons faire un point sur votre environnement Microsoft 365, identifier les utilisateurs concernés, préparer la communication à vos équipes et piloter la migration vers les passkeys. L’objectif : que tout soit prêt bien avant le 1er février 2027.
En résumé : anticipez dès aujourd’hui la création de votre passkey pour garantir un accès fluide à Microsoft 365 à partir du 1er février 2027. Besoin d’aide ? Contactez-nous pour vous faire accompagner.